基本介紹
- 軟體名稱:Regin
- 開發商:美國國家安全局(NSA)、英國政府通信總部(GCHQ)
- 用途:網路間諜活動
- 常用人群:黑客
- 上線時間:2008年
- 最近更新時間:2019年
研發背景,技術特點,發展歷程,重要事件,核心團隊,
研發背景
Regin是一款高度模組化的遠程訪問木馬(RAT),自2008年起被用於針對許多跨國目標的系統性間諜活動中。賽門鐵克於2014年11月首次公開披露該惡意軟體。從Regin的複雜設計來看,開發這一惡意軟體需要投入大量時間和資源,可能耗時數月乃至數年,間接表明該惡意軟體具有國家背景。美國新聞網站“The Intercept”及斯諾登披露的檔案、以及多家安全機構的分析,將其與美英情治單位及“五眼聯盟”關聯,並指出其研發目的包括攻擊歐盟政府網路和電信公司以進行大規模監視。
技術特點
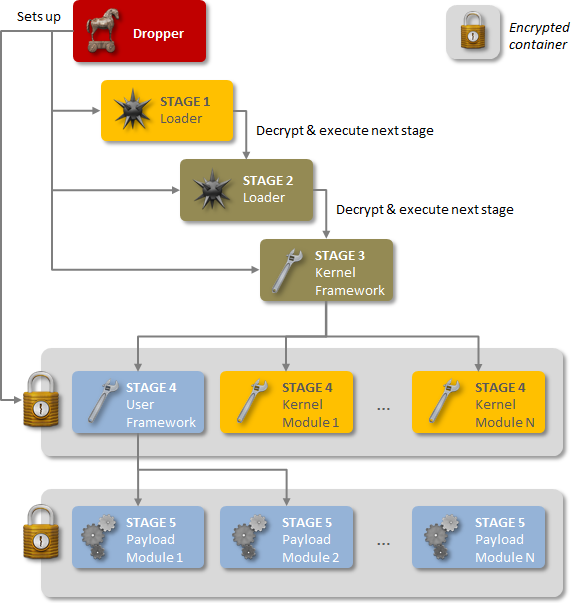
Regin採用多階段模組化架構,包含五個階段,除第一階段外各階段均高度隱蔽和加密,執行過程類似多米諾骨牌,必須攔截全部五個階段才能分析完整威脅。
Regin具備多種間諜與監控功能,包括竊取密碼、截取螢幕、監控數據流、恢復刪除檔案、控制滑鼠、從MS Exchange伺服器分析電子郵件。它還能通過入侵GSM基站控制器來監控GSM網路,截獲通話和簡訊。
Regin使用加密容器(虛擬檔案系統)集中存儲竊取數據以規避檢測,並採用定製加密等先進隱形技術,其攻擊的每個階段都經過隱身和加密處理,難以被發現。
Regin具有高度可定製化特點,能夠根據攻擊目標載入特定模組,實現功能定製。
發展歷程
根據安全研究人員分析,部分早期Regin樣本的時間戳可追溯至2003年。自2008年起,Regin開始被用於針對政府、企業、研究機構及個人的系統性間諜活動,其首次攻擊浪潮主要活躍期持續至2011年。2009年,安全公司F-Secure在北歐的Windows伺服器上發現了Regin的活動蹤跡。
2011年後,Regin曾一度銷聲匿跡。2012年春季,研究人員在分析Duqu惡意軟體時關聯到Regin的活動,促使卡巴斯基實驗室開始對其進行跟蹤分析。2013年,攻擊者推出了新版本的Regin,重新開始活動。同年6月,比利時最大電信運營商Belgacom遭受了被認為是使用Regin早期版本發起的網路攻擊。
重要事件
Regin惡意軟體自2008年起被用於針對全球多國目標的系統性網路間諜活動。2013年,比利時最大電信公司Belgacom遭到網路攻擊,幕後主使被懷疑是英國政府通訊總部(GCHQ)與美國國家安全局(NSA),並使用了Regin的早期版本。2018年10月至11月,“五眼聯盟”情治單位利用Regin攻擊俄羅斯最大的搜尋引擎Yandex,以監控用戶賬戶。
其攻擊範圍覆蓋至少14個國家,包括俄羅斯、沙烏地阿拉伯、比利時、伊朗、印度、阿富汗、巴基斯坦等,其中俄羅斯(占攻擊目標的28%)和沙烏地阿拉伯(24%)受攻擊最為嚴重。攻擊目標主要為電信運營商、政府機構、研究組織、金融機構以及能源、航空、酒店等領域的企業。
核心團隊
Regin強大的功能和其背後支撐的強大資源說明,這是一款國家級使用的重要網路間諜工具。
據稱,英國情治單位政府通訊總部(GCHQ)和美國國家安全局(NSA)參與研發了這款極難發現的間諜軟體。Regin是美國國家安全局(NSA)開發使用的黑客攻擊軟體。
Equation Group還與此前臭名昭著的Regin攻擊、震網病毒(Stuxnet)攻擊,以及Flame惡意軟體平台有關,而且據說這些攻擊活動還得到了美國政府的資助。
外媒曝光以美國為主的西方“五眼聯盟”國家情治單位曾於2018年對俄羅斯最大的搜尋引擎網站Yandex植入名為“Regin”的後門程式。

